
HOMELAB · ARCHITECTURE · SELF-HOSTING
Mon homelab, en pratique : les grandes lignes
J’ai un petit cluster Proxmox qui héberge plusieurs services à la maison. Rien d’exotique : l’objectif est surtout de faire tourner des choses utiles, de savoir où elles se trouvent et de pouvoir les dépanner sans tout mélanger.
Voici le tour d’horizon. Je garderai les détails de chaque machine et service pour des billets séparés.
Proxmox en dessous, Docker au-dessus
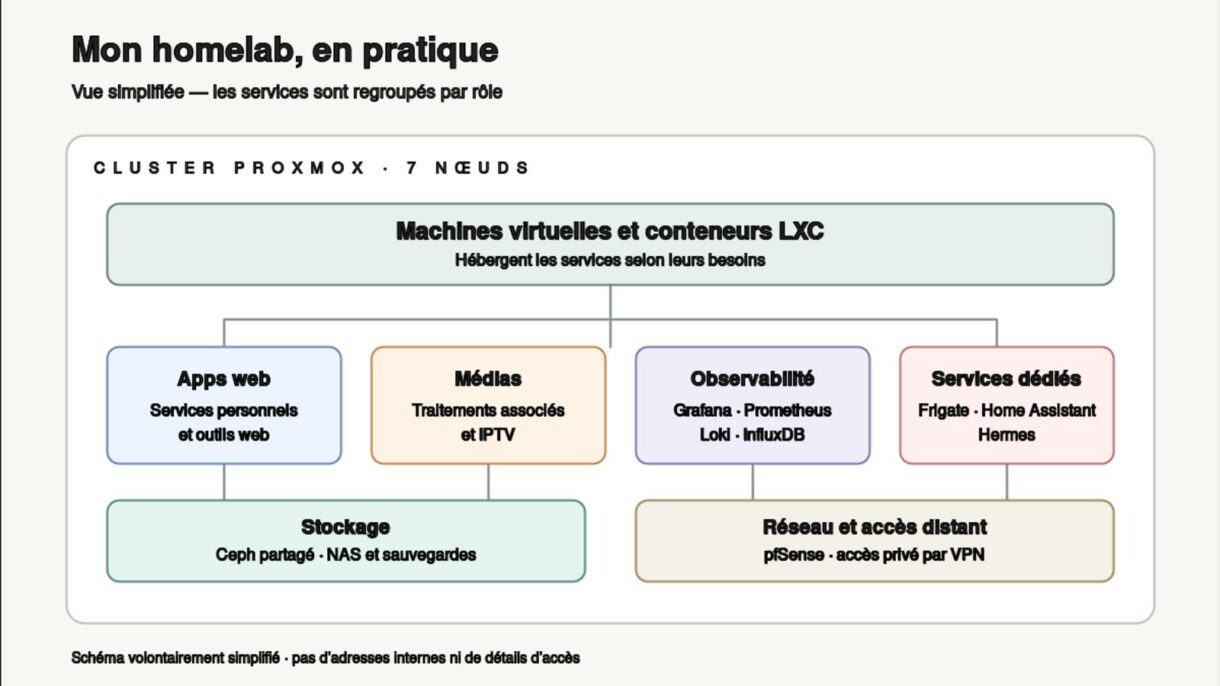
Le cluster compte sept nœuds Proxmox. Il héberge des machines virtuelles et des conteneurs LXC, selon le besoin. Home Assistant OS a sa VM ; plusieurs serveurs Docker et Hermes tournent dans des conteneurs ; la machine qui fait tourner Frigate est une VM avec accès au matériel nécessaire.
Cette répartition évite de mettre tous les services dans le même panier. Elle ne rend pas l’ensemble magique ni automatiquement disponible en cas de panne, mais elle aide à savoir quoi redémarrer et où chercher.
Des serveurs Docker avec des rôles assez simples
Les conteneurs Docker sont répartis sur plusieurs hôtes, principalement par usage :
- applications web et services personnels ;
- médias et outils associés ;
- supervision et journaux ;
- caméras et détection avec Frigate ;
- services IPTV.
Ce n’est pas une règle absolue, juste une façon pratique de limiter les mélanges. Une mise à jour de la pile média ne devrait pas m’obliger à toucher au monitoring ou aux applications web.
Stockage : partagé ne veut pas dire sauvegardé
Ceph fournit du stockage en blocs accessible depuis plusieurs nœuds Proxmox. Un NAS sert aussi aux données de certains services et aux sauvegardes. Ce sont deux usages différents : le stockage partagé facilite l’accès aux volumes ; il ne remplace pas une sauvegarde que l’on sait restaurer.
La disponibilité dépend toujours des composants, de leur configuration et de la façon dont les pannes sont gérées. Je traiterai ces choix plus en détail dans un article dédié.
La supervision est regroupée au même endroit
Grafana, Prometheus, Loki et InfluxDB tournent sur un hôte dédié. En gros : des métriques, des tableaux de bord et des journaux regroupés pour éviter de devoir se connecter à chaque machine dès qu’un service fait des siennes.
Accès distant par VPN
pfSense gère le réseau local, le pare-feu et le DNS. Pour accéder aux services à distance, j’utilise un VPN privé. Je ne détaille pas ici les adresses internes ni les règles réseau : elles n’apportent pas grand-chose à cette présentation.
Et Hermes ?
Hermes tourne dans son propre conteneur et sert d’assistant pour différents workflows. C’est une partie plus récente de l’installation : agents, mémoire, outils et automatisations. Le point intéressant n’est pas d’ajouter de l’IA partout, mais de vérifier ce qu’un agent peut faire utilement et comment garder ses actions compréhensibles.
La suite
Cette vue d’ensemble donne les grandes lignes, sans prétendre que mon installation soit un modèle universel. Je pourrai ensuite détailler Proxmox et le stockage, la supervision, Frigate, le réseau ou Hermes — avec les choix faits, les problèmes rencontrés et ce que je changerais.
Si tu montes aussi des services chez toi, je suis toujours intéressé par les retours pratiques et les solutions simples qui tiennent dans le temps.
