
Plus vous utilisez un agent IA, plus il devient précieux. Vous personnalisez sa personnalité, ajoutez des compétences, lui apprenez votre façon de travailler et enrichissez sa mémoire et son contexte. Si la machine qui l’héberge tombe en panne, tout reconstruire à partir de zéro serait pénible.
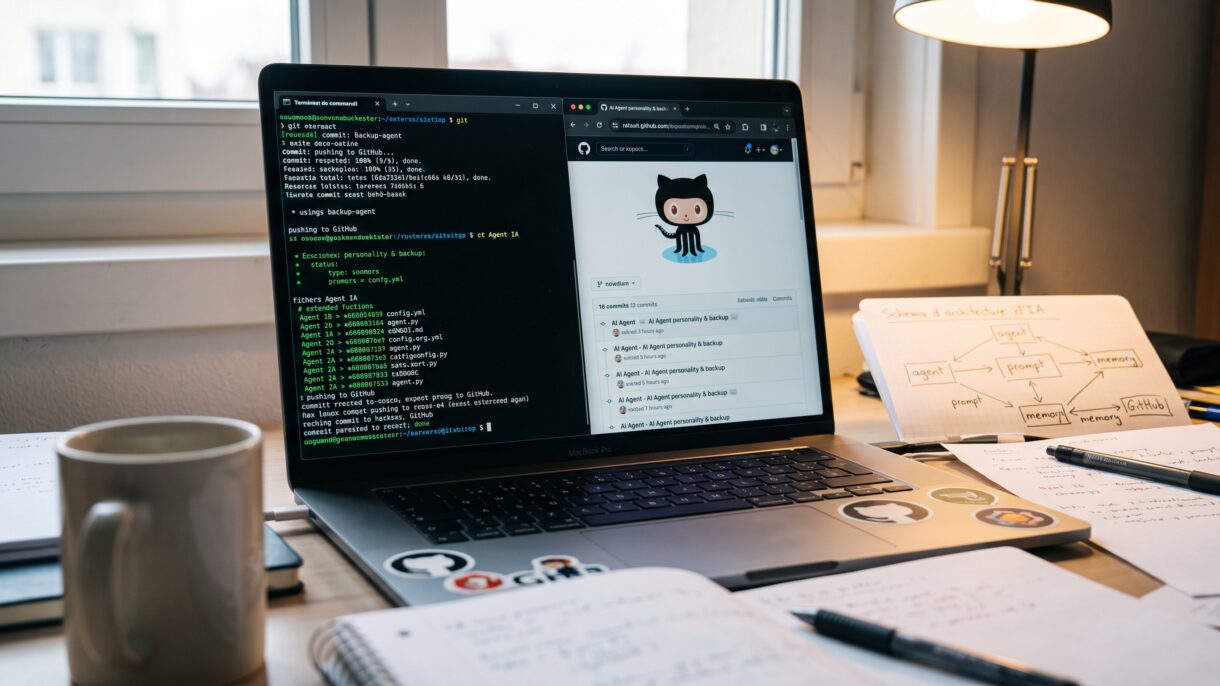
Une solution pratique consiste à sauvegarder les fichiers qui rendent votre agent personnel dans un dépôt GitHub privé, tout en veillant soigneusement à ne pas y inclure de secrets, jetons ni identifiants.
⚡ La règle d’or : sauvegardez l’identité de l’agent, pas les clés de vos comptes. Un dépôt privé est un emplacement de sauvegarde, pas un coffre-fort à mots de passe.
🗂️ Que sauvegarder
L’objectif est simple : (votre agent personnalisé) − (installation générique) − (secrets). En pratique, cela comprend généralement :
- ⚙️ Fichiers de configuration — Modèle, fournisseur, personnalité, préférences de terminal et autres réglages propres à l’agent.
- 👤 Personnalité et instructions — Le rôle, le ton et les règles qui définissent le comportement et les réponses de l’agent.
- 🧠 Fichiers de mémoire — Le contexte et les préférences à long terme ; vérifiez d’abord qu’ils ne contiennent pas d’informations personnelles sensibles.
- ⏰ Tâches planifiées — Les tâches cron et automatisations récurrentes, faciles à oublier lors d’une réinstallation.
- ✨ Compétences personnalisées — Les scripts et workflows créés ou modifiés pour vos besoins.
- 🚫 À ne jamais inclure — Secrets, jetons et identifiants : ils ne doivent jamais être ajoutés au dépôt.
🚫 Ce qui n’a jamais sa place dans le dépôt
- Fichiers
.env - Clés API et jetons d’accès
- Fichiers OAuth et d’authentification
- URL privées, identifiants de conversation et autres identifiants sensibles
🚀 Procédure de sauvegarde
1. Créer un dépôt GitHub privé
Créez un dépôt dédié à la sauvegarde et définissez sa visibilité sur Privé. Laissez-le vide — sans README, fichier .gitignore ni licence — afin que l’agent puisse le configurer proprement.
2. Générer un jeton d’accès à portée limitée
Dans GitHub, ouvrez Settings → Developer settings → Personal access tokens → Fine-grained tokens. Limitez le jeton au seul dépôt de sauvegarde et accordez-lui la permission Contents: Read and write. Si possible, définissez une date d’expiration : un jeton divulgué qui expire peut causer beaucoup moins de dégâts.
3. Stocker le jeton en lieu sûr
Copiez le jeton dans un gestionnaire de mots de passe. Ne le collez jamais dans des fichiers destinés à être validés dans Git. S’il est exposé, révoquez-le immédiatement dans GitHub et générez-en un nouveau.
4. Connecter l’agent
Ajoutez le jeton à la configuration de votre agent comme secret, et non dans les fichiers que vous comptez sauvegarder. Par exemple :
agent config set GITHUB_TOKEN <votre-jeton>5. Effectuer la première sauvegarde manuellement
Demandez à l’agent de valider la configuration, la mémoire, les compétences et les fichiers de planification. Ouvrez ensuite le dépôt et vérifiez chaque fichier validé : assurez-vous qu’aucune clé, aucun jeton ni aucune note privée ne s’y est glissé.
6. Automatiser les sauvegardes récurrentes
Une fois la première sauvegarde vérifiée, planifiez une tâche quotidienne et une notification après chaque exécution. Continuez à contrôler le résultat de temps en temps : l’automatisation est utile, mais ne doit pas fonctionner à l’aveugle.
💭 Pour conclure
Un agent IA personnalisé devient difficile à remplacer lorsqu’il contient vos réglages, votre mémoire et vos workflows. Une sauvegarde propre dans un dépôt GitHub privé vous offre une solution de restauration en cas de panne matérielle ou de migration, sans transformer GitHub en gestionnaire de secrets.
Inspiré d’un guide de Zawanah sur la sauvegarde d’un agent Hermes vers GitHub.
